验证器迁移总览:能从哪些应用导入验证码
支持的导入来源
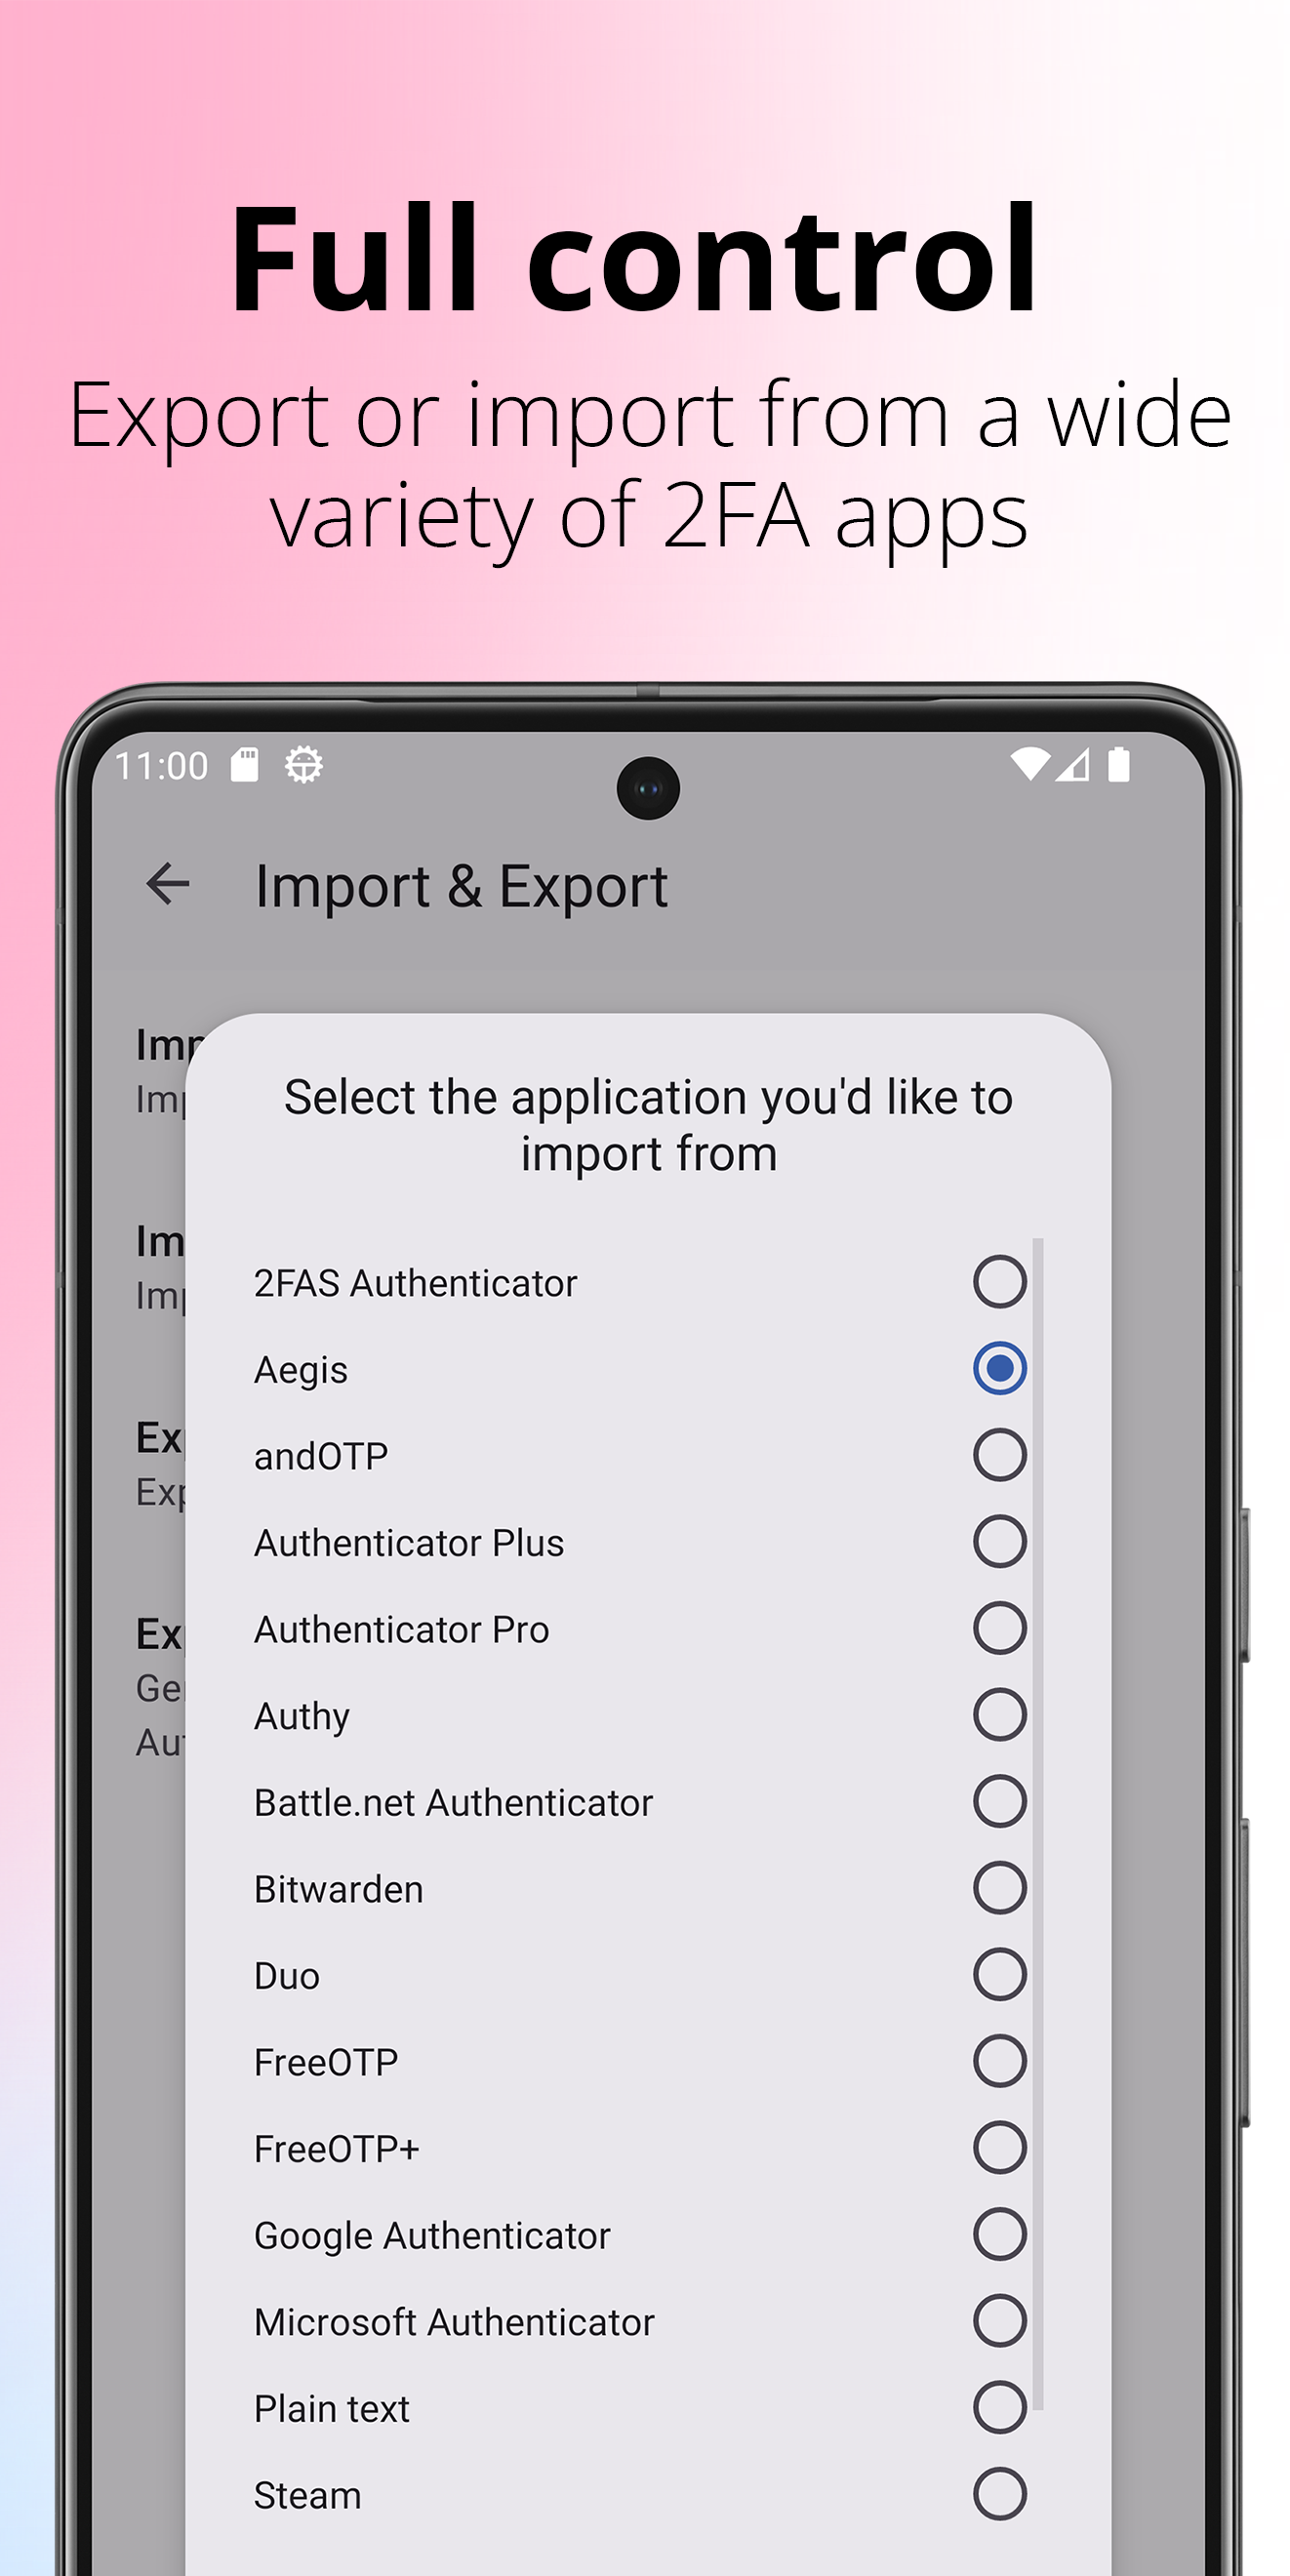
从应用的「导入与导出」设置进入,可以看到完整的来源列表。结合官方说明与 3.4.x 版本导入对话框实际可见项,支持的来源包括:
- 标准导出文件类:2FAS Authenticator、Aegis(备份文件)、andOTP、Authenticator Plus、Authenticator Pro、Bitwarden、Duo、Ente Auth、FreeOTP、FreeOTP+、Google Authenticator、Microsoft Authenticator、Plain text(纯文本)、Steam、TOTP Authenticator、WinAuth、Battle.net Authenticator、Proton Authenticator(3.4.1 起支持,3.4.3 起支持其加密导出)
- 需要 root 权限的:官方说明中标注,部分应用自身没有导出功能(如 Authy、Microsoft Authenticator 的部分版本),导入它们的数据需要设备已 root
三种迁移路径怎么选
- 旧应用有导出功能:在旧应用里导出文件,到应用里选对应来源导入——最干净的方式,Google Authenticator、2FAS、Aegis、FreeOTP 等都属此类;
- 旧应用只有二维码导出:如 Google Authenticator 的「导出二维码」,直接用本应用扫码批量导入,见从 Google Authenticator 迁移;
- 旧应用什么都不给(无导出):要么设备 root 后直读数据,要么老老实实在各服务端重新绑定。重绑虽然繁琐,但安全上最干净。
导入前的三个准备
- 确认来源格式:不同应用要求的导出格式不同(比如 Authenticator Plus 必须是「文本和 HTML」导出,
.db文件不认),报错时先核对,细节见导入报错排查; - 保持加密状态:如果保险库已设密码,导入的条目会自动纳入加密保护,不需要额外操作;
- 导入后抽查:挑两三个重要条目,和服务端的校验登录对一遍码,确认迁移完整后再处理旧应用。
导入完成后,立刻安排自动备份,别让新家变成无备份的家。